Showing posts with label Hacker. Show all posts

Saturday, February 4, 2012

0 Cara Matikan Komputer Orang di Warnet (hacking)


1. Catat IP korban yang ada ( seandainya tidak ada mungkin ada bisa menggunakan IPscanner atau sejenisnya )
2. Buka RUN -->> CMD -->> ketik shutdown.exe -i -m -->> enter
3. Masukkan IP sang korban. hihihihiii
4. pilih yang akan dilakukan ( restrat, shutdown, dll ) kebetulan saya memilih shutdown.
jangan lupa tinggalin pesan box yang paling bawah.
5. klik OK

hasilnya si komputer korban akan mati seketika . . .wkwkwkwkwkwkwkwkwkww


NB : cara ini juga bisa digunakan pada jaringan Hotspot dengan cara yang sama.

Tuesday, January 3, 2012

0 Cara Hack Facebook Dan Email

Bagaimana tekhnik Mengutus atau Mengirim Keyloger Ke Komputer Korban
Bagaimana Hack Password  menggunakan keylogger dan Cara mengirimnya?
  1. Pertama-tama Download keylogger : Emissary Keylogger
    Dibutuhkan screenshot dari komputer korban dan mengirimnya ke gmail Anda bersama dengan log.
  2. Pastikan bahwa Anda memiliki Microsoft Net Framework. Terinstal pada Windows Anda. Anda dapat mendownloadnya dari www.microsoft.com/net/. Selain itu tidak akan bekerja.
  3. Ekstrak file menggunakan winrar atau zip lain / program unzip.
  4. Buka "Emissary.exe" Gambar nya  seperti ini:

  5. Sekarang, masukkan username dan password Gmail Anda di bidang masing-masing (Anda dapat membuat account gmail dan Anda akan menggunakan hanya untuk keylogging).
    Masukkan alamat email di mana Anda ingin menerima password facebook. Pilih nama untuk file server.exe. Anda dapat mengatur penghitung waktu yang Anda inginkan. Timer ini mengendalikan interval waktu antara dua log email.
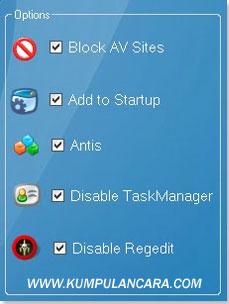
  6. Pada bagian ( Pilihan )
    • Blok AV Situs: VirusScanning Blok Situs-situs Web pada komputer korban
    • Tambahkan ke Startup: Menambahkan untuk Startup melalui Registry
    • Anti: Anubis, BitDefender, Kaspersky, KeyScrambler, Malwarebytes, NOD32, Norman, OllyDbg, Outpost, Wireshark
    • Disable TaskManager: TaskManager Nonaktifkan korban pada PC
    • Nonaktifkan Regedit: Nonaktifkan Regedit pada PC korban
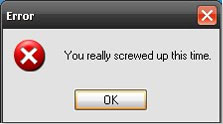
  7. Centang "Trojan Downloader" untuk Downloade dan Jalankan sebuah trojan pada PC korban. Anda juga dapat membuat pesan error palsu dan menakut-nakuti korban Anda, seperti:
  8. Setelah Anda selesai, klik pada "Build" dan Anda akan mendapatkan keylogger file server dibuat dalam direktori saat ini.
  9. Sekarang, untuk hack facebook password, Anda harus mengirim file ke server korban dan membuatnya menginstalnya pada komputer. Anda dapat menggunakan Binder, crypter atau Fake Hacking Software untuk mengikat server file ini dengan mengatakan apapun. Mp3 file sehingga setiap kali korban menjalankan file mp3, server secara otomatis terinstal di komputer tanpa pengetahuannya.
  10. Sekarang karena ini adalah file server.exe Anda tidak dapat mengirim melalui email. Hampir semua domain email memiliki kebijakan keamanan yang tidak memungkinkan pengiriman file exe.. Jadi untuk melakukan ini Anda perlu memampatkan file dengan WinRar atau meng-upload ke Free File Storage Domain, seperti Mediafire, Speedyshare, Ziddu.com, dll
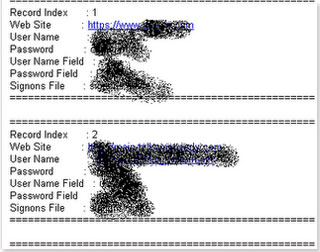
  11. Setelah korban menjalankan file keylogger dikirim pada komputer, alat tersebut mencari untuk semua  password dan mengirimkan email yang berisi semua user-id dan password, seperti:
Sekarang Anda memiliki semua password email korban dalam kotak masuk Anda dan sekarang Anda bisa hack facebook account korban dengan mudah. Saya pribadi telah uji keylogger ini dan menemukannya bekerja 100%. Nikmati Hacking.

Sunday, January 1, 2012

0 New Keylogger 2012


Keylogger New Version

Keylogger versi terbaru ini digunakan untuk merekam atau memata-matai semua aktivitas yang terjadi dalam komputer termasuk mencuri data user name dan password. Setelah anda menginstal software ini di komputer target, anda dapat mengatur supaya data-data tersebut dikirim ke email anda.
Software keylogger ini dapat menjadi alat kontrol pengawasan dan juga bisa bekerja sebagai karyawan pribadi untuk monitoring komputer. Salah satu manfaat positif bisa dipakai sebagai alat “parental control” bagi orang tua dalam mengawasi kegiatan berkomputer dan berinternet si anak.
Tetapi sepertinya ini lebih cenderung digunakan untuk hal negatif seperti mencuri password email maupun facebook atau bahkan mencuri login ke e-banking. Sedikit tips bagi anda yang menggunakan komputer orang lain/warnet, tekan (Ctrl) (Alt) (Shift) (Z) secara bersamaan, jika muncul jendela password di sudut kanan bawah, berarti di komputer itu terinstall software Ecodsoft Keylogger ini.

Bila anda tertarik silahkan download pada link di bawah ini. 
Download Keylogger  Full Version + Serial

Saturday, December 31, 2011

0 Aplikasi AUTOLIKE & UNLIKE By Toni Forsakens

Bagi kalian pengguna facebook terutama para JEMPOLERS MANIA mungkin sudah sering mendengar istilah like status atau like komentar (tanda jempol pada setiap status dan komentar). Dimana setiap JEMPOLERS MANIA harus standby pada status baru teman-temannya untuk di like atau bahasa gaulnya “dijempolin” agar teman yang statusnya dijempolin tersebut membalas jempol juga. Balas membalas jempol sudah menjadi aktifitas rutin di facebook bagi JEMPOLERS MANIA. Yah, mau tidak mau kalian para JEMPOLERS MANIA harus nangkring di beranda dan ngejempolin status teman satu persatu (Bengkak bengkak dech tu jempol, hehehe) biar gak dibilang pelit jempol. Naaahh,,, taukah kalian kalau sebenarnya ada cara agar kalian tidak perlu repot-repot ngejempolin setiap status teman kalian satu persatu lagi. Disini saya akan beritahukan cara istimewa untuk mempermudah kinerja kalian sebagai JEMPOLERS MANIA.
Cara ini sebenarnya sudah saya temukan sejak lama, saat saya sedang chating-chatingan dengan sahabat maya saya melalui facebook. Walau artikel tentang Facebook Autolike ini sudah banyak ditemukan di banyak blog lain ga ada salahnya kan saya tambah di blog tercinta saya ini hehe, buat lengkapin blog aja lah.

Langsung ke TKP broo n sis....

Download / Install Aplikasi Facebook AutoLike (Greasemonkey)
Perhatian : Facebook AutoLike hanya bisa di gunakan melalui Mozilla Firefox sebagai browser pendukung.

Apabila anda belum memiliki browser Mozilla Firefox pada PC atau Laptop, klik link Download Mozilla Firefox untuk download dan ikuti petunjuk install.


klik warna hijau dan instal di komputer atau laptop kalian..

Langkah-langkah memasang Facebook AutoLike pada Firefox Anda :
1. Install add-ons Greasemonkey. Klik link Download Greasemonkey
Kemudian akan muncul tampilan seperti gambar dibawah. Klik Add to Firefox (berwarna hijau)


2. Install Facebook AutoLike. Klik link Download Facebook AutoLike Update
Dan akan muncul tampilan seperti gambar dibawah. Klik Install yang berada di pojok kanan atas (berwarna hijau)


Setelah itu akan muncul tampilan klik install lagi
3. Restart Mozilla Firefox Anda.
Aplikasi Facebook AutoLike akan muncul di sebelah kiri bagian bawah pada tampilan facebook Anda.


Sekarang Anda sudah memiliki Facebook AutoLike pada Mozilla Firefox Anda.


Perhatikan sebelum menggunakan Facebook AutoLike :
1. Jangan menginstall Aplikasi Facebook AutoLike di PC (komputer) WarNet. Karena dapat disalahgunakan orang lain.
2. Jangan terlalu sering ngejempolin status pada dinding teman-teman Anda. Dampak negatifnya Anda akan terkena roadblock oleh Admin Facebook karena dinilai mengganggu pengguna lain.
3. Pergunakanlah sewajarnya, dan jadilah Facebooker / JEMPOLERS MANIA sejati yang bijak.

Mudah kan.. Selamat mencoba..

Sunday, November 20, 2011

0 Cara menyembunyikan dan mengembalikan Drive Harddisk Komputer


 Banyak cara yg bisa kita gunakan untuk menyembunyikan partisi hardisk / Drive Harddisk agar tidak mudah diakses orang lain, salah satunya dengan cara seperti ini,  jika anda menggunakan sistem window. ini bisa juga diperlakukan oleh para cheater yang sedang diwarnet. banyak warnet yang menyembunyikan file game online. dikarenakan takut dicolong / takut kemasukan virus. brikut tutorial cara menyembunyikan Drive Harddisk dan menimbulkan kembali Drive Harddisk :
  • Klik Start, Klik Run dan ketik diskpart, Enter.
  • Akan muncul jendela DOS, ketik list volume, Enter.

  • Jika Drive E yang akan disembunyikan, pilih dulu volumenya, ketik select volume 3, dan  tekan Enter.
  • Ketik remove letter E , tekan Enter .
  • Selesai
Untuk memanggil kembali Drive E yang disembunyikan (lakukan cara diatas) , pilih  volume yang disembunyikan (mis, select volume 3) dan ketik assign letter E, Enter.
Lakukan  cara di atas bila ingin menyembunyikan drive lainnya. Dengan cara ini anda dapat menyembunyikan lebih dari satu drive. Jangan kwatir jika komputer anda minta reboot karena dngan melakukan ini data anda dijamin aman. Sy sarankan jangan menyembunyikan drive c (drive sistem) supaya tidak membingungkan anda.
Untuk Mengembalikan atau menampilkan kembali drive yang disembunyikan, lakukan hal yang sama dari langkah 1 sampai 4
Pada langkah 4 perintahnya diubah menjadi :
ketik assign letter D

Friday, November 4, 2011

0 Mengembalikan Data Yang Telah Terhapus

Download : 
Langkah :
                1. Buka Hasil Download 
                2.Install Programnya
                3.Kalau Udh di instal -->> Open ( Double Click )

Cara Detail :
Buka App , Next --> Pilih no Next --> pilih di memory mana yg mau di scan --> Next pilih yg paling bawah atau pilih yg sesuka kalian  --> Next di bagian Kiri ada memory yg mana yg mau di scan --> Start Dehh ..

Jika Ingin Memindahkan data yg sudah ditemukan tinggal Click 2x di data yg Sudah Ditemukan , Selesai deh datangnya  kembali lagii ...

Friday, September 30, 2011

0 Cara Membobol ATM Dengan Modal Flashdisk

Ternyata sistem pertahanan keamanan mesin ATM tidak sekokoh yang banyak diperkirakan orang awam, buktinya hanya dengan bermodal flash disk saja sebuah ATM bisa diperintahkan untuk mengeluarkan semua uangnya, inilah yang sempat dibahas oleh Seorang mantan hacker yang kini menjadi konsultan keamanan, Barnaby Jack, mengungkapkan cara baru membobol automatic teller machine (ATM).

Jack yang kini menjadi Direktur Penelitian di perusahaan konsultan keamanan, IOActive Labs, memamerkan teknik membobol ATM dalam acara pertemuan tahunan para hacker, Black Hat, di Las Vegas,.

“Saya berharap bisa mengubah cara pandang orang terhadap perangkat tersebut (ATM) yang dari luar tampak tak bisa ditembus,” kata Jack di depan audiens sebelum mendemonstrasikan cara membobol ATM. Untuk bisa membobol ATM, Jack mengaku menghabiskan lebih dari satu tahun untuk belajar merusak dan membobol mesin ATM yang sering ditemui di pompa-pompa bensin, bar dan perusahaan ritel.

Seperti dikutip dari REUTERS, kemarin, Demi mengetahui seluk-beluk ATM, Jack sampai membeli sendiri mesin ATM melalui internet. Pada konferensi tahunan Black Hat itu, Jack menunjukkan bagaimana ia meng-upload perangkat lunak buatannya yang disebut Dillinger.

[Image: remote_image20101202-7489-wfaude-0.jpg]
Mantan hacker Barnaby Jack mempresentasikan cara membobol mesin ATM hanya dengan sebuah flash disk di konferensi para hacker sedunia Black Hat

Setelah menjangkiti mesin ATM, software Dillinger akan mendekati dan menginstruksikan mesin untuk mulai mengeluarkan uang tunai. Nama Dillinger mengacu pada sosok perampok legendaris Amerika Serikat, John Dillinger. Sementara software untuk ATM itu buatan perusahaan Tranax Technologies.

Jack menggunakan kunci yang tersedia di internet untuk membuka kotak ATM yang dilindungi Triton System. Kemudian dengan memasukkan flask disk berisi software Dillinger ke slot USB, maka akan memaksa ATM memuntahkan seluruh uang tunai di dalamnya. ATM yang dibobol Jack menggunakan perangkat Windows CE, sebuah versi sistem operasi buatan Microsoft Corp yang banyak digunakan pada komputer khusus termasuk ATM.

Jack mengatakan, para pembuat ATM sebenarnya telah membuat perangkat lunak yang bisa mencegah hacker mengulangi pola serangan yang sama, seperti yang ia lakukan di atas panggung saat itu. Namun Jack juga menegaskan bahwa ATM masih rentan dari serangan hacker. “Saya tidak cukup naif untuk menyatakan bahwa saya satu-satunya orang yang bisa melakukan hal ini,” katanya.

Jack menambahkan, ia yakin ATM yang digunakan oleh lembaga keuangan juga rentan diserang hacker. Namun ia belum bisa mensimulasikan serangan tersebut karena ia belum mampu mendapatkan ATM dari bank mana pun.

Sedangkan wakil direktur teknik Triton, Bob Douglas, mengatakan, dirinya tidak mengetahui adanya serangan yang sukses dilakukan terhadap perangkat yang dibuat perusahaannya.

Sekitar 6.000 hacker dan keamanan profesional minggu ini menghadiri konferensi Black Hat untuk membahas kerentanan dalam segala hal, mulai dari perangkat lunak yang menggunakan PC, ponsel, hingga sistem yang mengontrol jaringan listrik.

Banyak penyelenggara mempromosikan penelitian tersebut sebagai upaya untuk mempublikasikan kelemahan perangkat bagi pengguna, sehingga mereka dapat melindungi diri mereka dan mendorong para pembuat perangkat lunak, produsen dan pihak lain menemukan cara untuk membenahi kerentanan tersebut.

Sebuah ilmu pada dasarnya bagai pisau, bisa berfungsi ganda, untuk kebaikan atau keburukan tergantung pada sang tuan dimana ilmu tadi bersemayam, mau di manfaatkan menjadi apa.

Sunday, September 11, 2011

0 Format Flash Disk Yang Tidak Bisa Di Format


Bagi yang pernah mengalami kejadian Flash Disk terdetect tetapi nggak bisa di baca ataupun bila kita mau format juga gak bisa di format seperti kejadian saya tempo hari USB flash disk nya pas dicolok kedetect sama windows, tapi nggak bisa dibaca. Tetapi sewaktu mau diformat juga tidak bisa, di anggap oleh windows tidak ada drivenya.

Berikut ini langkah langkah yang harus anda lakukan:
- Anda buka windows run (start->run)
- Lalu ketik “compmgmt.msc” tanpa spasi, tekan enter
- Pada bagian storage, buka disk management.
- Di situ harusnya ada deh kamu punya USB, Tinggal kamu klik kanan, trus pilih Create partition. Setelah itu kamu klik kanan lagi, pilih format dan Selesai sudah flashdisk sudah bisa digunakan kembali.


Friday, July 29, 2011

0 Pasang Keylogger Tanpa Nyentuh Target


Iseng-iseng again,,,mengapa judulnya kayak gini, iyah betul judulnya sesuai kok sama kenyataannya,,yang biasanya ente kalo mau ngerjain temen buat ngerekam keyboard target pake keyloger dengan harapan si korban masukin email dan lain sebagainya.. Ente mondar mandir berkali kali kekomputer target buat naro keylogger dengan berbagai macam alesan,,entah numpang mindahin file or apalah buat naro sebuah keylogger aja,,alesan yang pertama bos minjem laptop luh bos buat mindahin data-data, abis itu seminggu kemudian balik lagi pake alesan bos data-data w kemaren ketinggalan dilaptop luh. Gw minjem lagi dong dengan harapan password email or facebook temennya udah kecantol di jebakan keylogger miliknya,,tapi tutorial kali ini, gak perlu repot2 kok, gak perlu mondar mandir dua kali..Tutorial kali ini kita exploit rekaman keyboard tanpa menyentuh laptop korbannya...dengan modal kita tau ipaddress korban aja udah beres,,Linux gituh Lhhhooooooo...

OK deh langsung aja, tanpa basa basi..

Peralatannya adalah :

Angry IP Scanner (Buat scanning ipaddress)

Nmap (Buat nyecan Port2 yg kebuka n nyecen OS korban sekalian)

Metasploit (Sangat penting buat exploitnya)

1. Pertama buka angryipscanner, pilih netmasknya yg 24 ajee,,pokoknya disesuain aja sama lokasinya dimana,,hahhaha,,kalo sekedar hostpot area area doang yg model model kayak di mol mol mah 24 ajeee...lalu liat ipaddress kita dilaptop kita..dan lakukan scanning dari 0 s/d 255, maka akan muncul gambar kayak gini :

[Image: 162750_1401465651775_1686336794_811864_4285701_n.jpg]

nah gambar diatas itu yg warna biru berati komputernya lagi idup alias lagi nyala.

2. Buka nmap dan lakukan scanning port dan OS korban dengan perintah sudo nmap -O ipkorban, seperti gambar berikut:

[Image: 148101_1401466691801_1686336794_811866_4956455_n.jpg]


liat deh ituhh,,ternyata doi pake windows XP,,hehhehe,,hajar bleeeehhhhhh....sampe keakar2nya bikin intall ulang dalem hitungan detik...Ouuppppsss jangan dungggsss, kan ini tutorialnya tentang ngerekam keyboard buat dapetin password,,hhehheh,,,Oiya yaaaa...lanjuttt blleeehhh..

3. Mulailah exploit, buka applikasinya msfgui,,tekan keyboard Alt+F2 dan ketik ?msfgui? setelah kebuka dan Start, pilih ?ms08_067_netapi? di Exploit>windows>smb> , seperti gambar berikut ini:

[Image: 148893_1401467211814_1686336794_811869_3285451_n.jpg]

4. Maka akan keluar jendela pilihan OS targetnya, pilihlah ?Automatic Targeting?, seperti gambar berikut ini:

[Image: 76876_1401468051835_1686336794_811872_7263103_n.jpg]

5. Lalu scrool kebawah dan pilih ?Meterpreter>bind_tcp? , seperti gambar berikut ini:

[Image: 154307_1401469531872_1686336794_811874_6222778_n.jpg]

6. Lalu scrool kebawah lagi dan masukan ipaddress target di kolom ?RHOST? , seperti gambar berikut ini:

[Image: 162941_1401470211889_1686336794_811876_4124129_n.jpg]

Lalu scrool ke paling bawah ada tombol, Exploit, tekan aja ituh,,,

7. Maka akan keluar jendela seperti ini di tab ?Session?, seperti gambar dibawah ini:

[Image: 76083_1401470611899_1686336794_811877_2465812_n.jpg]

8. Lalu klik kanan itu dan pilih Monitor>Start KeyLogger, seperti gambar dibawah ini:

[Image: 150267_1401470891906_1686336794_811878_1152151_n.jpg]

9. Maka akan keluar path tempat penyimpanan log nya berupa format ?txt? dikomputer kita, seperti gambar berikut ini:

[Image: 156342_1401471091911_1686336794_811879_6514333_n.jpg]

coba perhatikan yg Keystrokes being saved to bla bla bla,,itu adalah nama path lokasi penyimpanan lognya dikomputer pinguin kita. dan liat bacaan Recording,,itu berati ketukan keyboard korban sudah mulai di rekam oleh metasploit kita..hhehehe..Saatnya kita tungguin ajaaa dah,,setelah lama, kita tunggu, n udah gak sabar, setelah beberapa menit kita buka ajjeee tuh filenya, seperti gambar berikut ini:

[Image: 162636_1401471851930_1686336794_811882_7988551_n.jpg]

10. Udah gak sabar nih, langsung aja buka,,lalu lakukan searching dengan menekan tombol Ctrl+F dengan memasukkan kata2 kunci yg biasanya bau bau enak, seperti yahoo.com, yahoo.co.id, gmail.com , ymail.com, com, dll, maka akan keluar Insya Allah kayak gini broo:

[Image: 148098_1401489772378_1686336794_811897_3877593_n.jpg]

OK kelar deh,,ya kan bener kan gak perlu mondar mandir nyentuh komputer korbannya buat ngedapetin sesuatu yg ente mau,,,hhhwhwhhw,,pake metasploit lebih sloooowww,,sambil ngopi+ngeroko filter juga OK,,gak perlu tergesah gesah dengan tampang pucat mbrunyammm,,

Thursday, July 28, 2011

0 Hacking Dengan PRORAT


Tools buatan orang Turkey ini sangat luar biasa, tools ini berfungsi untuk menyusup ke komputer orang lain. Caranya sangat gampang dan mudah sekali, tinggal kita mengetahui IP dan Port komputer korban, maka kita dapat langsung menginfeksinya.
A. Cara penggunaan ProRat
1. Pertama kali kita harus mengetahui terlebih dahulu IP dan Port korban yang terbuka. Kita dapat melakukannya dengan cara manual atau juga dengan bantuan Ports Scanner.
Dari gambar diatas kita mengetahui semua IP komputer yang aktif dan Port mana saja yang terbuka. Yang akan dijadikan korban pada percobaan kita kali ini adalah komputer dengan IP 192.162.10.233.
2. Langkah selanjutnya yaitu kita jalankan ProRat, tools ini dapat di download di http://www.prorat.net . Sebelumnya matiin dulu Anti Virus kamu (disable), karena ProRat akan terdeteksi sebagai virus. Padahal dia tidak berbahaya bagi komputer kita. Setelah itu isikan IP korban pada form IP dan Portnya (default 5110).
Apabila kita klik tombol Connect maka koneksi ke komputer korban belum bisa, karena komputer korban belum kita infeksi. Untuk menginfeksi komputer korban kita terlebih dahulu membuat server yang akan dijalankan pada komputer korban. Caranya klik tombol Create – Create Prorat Server. Lalu muncul tampilan Notifications :
Centang pilihan Use Proconnective Notifications dan isi IP(DNS)Address dengan IP kita. Pada tab General Setting kita isikan Server Port (default 5110), Server Password dan Victim Name.
Pada tab Bind with File kita dapat menyusupkan file yang akan dijalankan bersama Server. Extensi file bebas.
Selanjutnya adalah tab Server Extension, ada beberapa pilihan extensi server. Kita pilih yang berekstensi .Exe.
Untuk membuat icon server kita klik tab Server Icon, pilih icon apa saja yang kamu inginkan.
Langkah terakhir dari pembuatan server ini adalah klik Create Server.
Setelah berhasil, akan tampil :
3. Kita tinggal menjalankan Server tersebut dikomputer korban. Caranya terserah kamu… mau disusupkan diam-diam atau memakai teknik Social Engineering dan juga dapat kamu infeksikan langsung pada komputer tersebut (kalo bias sihh).
4. Setelah Server tersebut berhasil berjalan pada komputer korban, maka kita langsung mencoba mengkoneksikannya dengan komputer kita.
5. Untuk koneksi kita dapat menggunakan ProConnective atau langsung mengetikkan IP address dan Port komputer korban. ProConnective adalah tools bawaan dari ProRat yang berfungsi sebagai Bridge (jembatan koneksi) antara komputer server dan komputer client (korban). Akan nampak IP korban apabila dia sedang on.
6. Setelah berhasil melakukan koneksi ke komputer korban maka status dari ProRat akan berubah dari Disconnected ke Connected
7. Nah…saatnya kita bermain. Ada banyak hal yang dapat kita lakukan pada komputer korban seperti mengetahui informasi dari PC, mengirimkan pesan error, mematikan komputer, mengunci mouse, membuka CD-ROM atau bahkan memotret wajah korban .
8. Sekarang kita akan melihat PC info korban :
Dari gambar diatas kita dapat melihat informasi yang dimiliki dari komputer korban.
9. Kita juga dapat mengirimkan pesan error palsu ke komputer korban :
10. Memasang Keylogger.
11. Dan yang paling seru adalah melihat wajah dari korban yang kita hack.
Bagaimana seru kan? Itu masih sebagian kecil dari kegunaan ProRat masih banyak lagi fungsi lainnya, seperti memformat hardisk milik korban, mengacaukan registry, mencuri data-data penting dan lain sebagainya. Akan tetapi, dalam pembahasan kita kali ini kita cukupkan sekian saja ya. Ok !
Gunakan dengan baik ya…
B. Cara Pencegahan
1. Update selalu Anti Virus anda agar mampu mendeteksi adanya infeksi dari ProRat. Biasanya server ProRat terdeteksi sebagai
Trojan.Dropper.Prorat.DZ.29, Dropped:Backdoor.Prorat.DZ.
2. Pasanglah Anti Prorat, anda bisa mendownloadnya di www.softpedia.com/get/Antivirus/Anti-prorat.shtml.
Selamat mencoba…
NB: Makasih buat om Muhammad Fikri Hidayatullah yg sudah berikan ilmunya.

Friday, June 10, 2011

0 500 hacking tutorial


DataVault, Irc Warez (Ty 4 Moving X).txt
-[ How to rip Dynamic Flash Template ]-.txt
10 reasons why PCs crash U must Know.txt
10 Security Enhancements.txt
16x Dvd+-rw Dl Dvd Writer Comparison Guide.txt
20 Great Google Secrets.txt
23 Ways To Speed WinXP, Not only Defrag.txt
250+ Tech books online.txt
2600 Hertz Single Tone Generator Schematic.txt
36 Graphics & Design Ebooks.txt
8 People Can Use The Same Msn Dial Up Account.txt
A Basic Guide to the Internet.txt
A Basic UNIX Overview.rtf
A BEGINNERS GUIDE TO Hacking Unix.txt
A Cracking Tutorial

Dan lain lainnya, masih banyak lagi
 http://rapidshare.com/files/13902226..._Tuts.rar.html